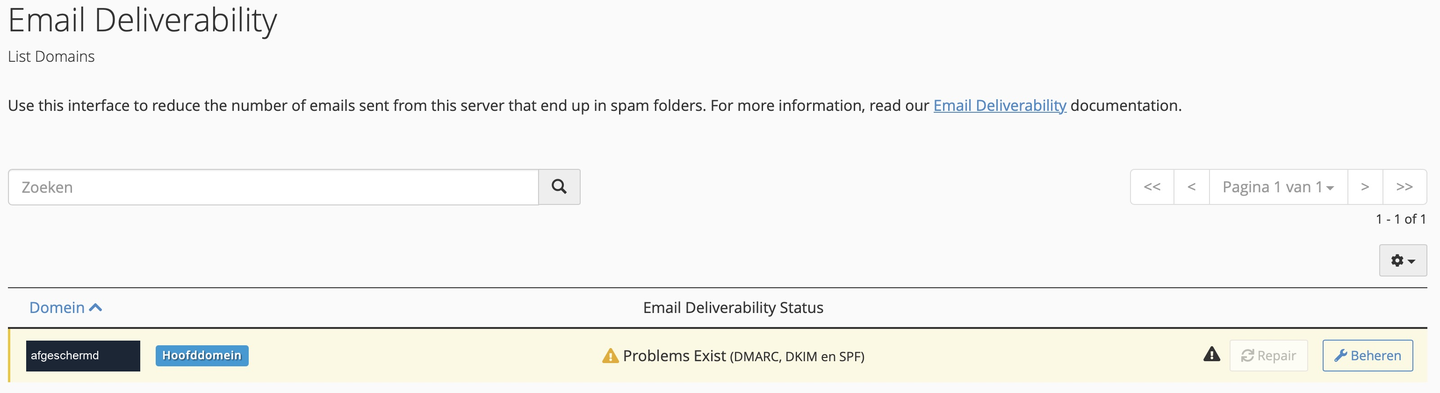
Met SPF, DKIM en DMARC kunnen ontvangers beter controleren of e-mail werkelijk namens jouw domein is verzonden. Ze helpen misbruik beperken, maar garanderen geen aflevering in de inbox. Andere spamcontroles blijven gelden. Microsoft: e-mailverificatie.
Verzamel eerst alle verzenders
Noteer welke diensten met jouw domein als afzender mailen: mailboxen, websiteformulieren, webwinkel, nieuwsbrief, facturatie en andere toepassingen. Vraag iedere leverancier om de actuele DNS-instellingen en noteer welk afzenderdomein of subdomein de dienst gebruikt. Bewaar dit overzicht voor de controle achteraf.
Controleer waar je DNS wordt beheerd en bewaar de huidige records. Bestaande records kunnen nodig zijn voor andere actieve verzenders.
Gebruik je cPanel-mail? Onder Email → Email Deliverability → Manage vind je de voorgestelde SPF- en DKIM-gegevens. Staat je actieve DNS elders, dan moeten de benodigde records daar worden verwerkt. Vergelijk de voorstellen eerst met je volledige verzenderslijst. cPanel: Email Deliverability.
1. Werk het SPF-record bij
- Zoek de TXT-regel die begint met
v=spf1op de naam die je leverancier opgeeft. - Laat de toegestane verzenders in één SPF-record per naam verwerken. Voeg bij een bestaande SPF-regel geen tweede volledige SPF-regel toe. Andere TXT-records, zoals domeinverificatie, kunnen wel blijven staan.
- Laat een combinatie van leveranciers controleren voordat je opslaat. SPF begrenst het aantal onderdelen dat extra DNS-opzoekingen veroorzaakt. Ook geneste verwijzingen tellen mee; laat de opzoeklimiet controleren.
Gebruik de echte providergegevens, geen algemeen voorbeeldrecord. SPF: één record per naam en de opzoeklimiet.
2. Publiceer en activeer DKIM
- Open de domeininstellingen bij iedere verzendende dienst en haal de DKIM-records op.
- Neem type, naam en waarde precies over. De naam bevat een selector, vaak vóór
._domainkey. Verschillende diensten kunnen verschillende selectors gebruiken; verwijder daarom geen andere actieve DKIM-records. - Laat de leverancier de DNS controleren en schakel het ondertekenen daar in volgens zijn instructies.
DKIM laat een ontvangende mailserver een handtekening controleren met de openbare sleutel in DNS. Alleen een DNS-record toevoegen laat de verzendende dienst nog geen berichten ondertekenen. DKIM en selectors.
3. Voer DMARC gecontroleerd in
DMARC kijkt naar het domein in het zichtbare Van/From-adres. Minstens één geslaagde SPF- of DKIM-controle moet daarbij aansluiten: dit heet alignment. Een willekeurige spf=pass of dkim=pass is daarvoor onvoldoende. DMARC: afzenderdomeinen vergelijken.
- Controleer eerst of er al een TXT-record op
_dmarcbestaat. Laat een bestaand beleid beoordelen voordat je het vervangt. - Begin bij een nieuwe inrichting met monitoring: een passend record met
p=noneen een beheerde bestemming voor samengevoegde rapportages viarua. - Laat de rapportages beoordelen en herstel legitieme verzenders die niet slagen.
p=nonevraagt nog geen DMARC-blokkering aan; andere spamfilters kunnen mail wel tegenhouden. - Kies pas daarna met je beheerder voor
quarantineofreject. Het juiste moment hangt af van je verzendstromen en resultaten.
Laat het volledige record aanleveren; een rapportageadres alleen maakt geen werkend beleid. Microsoft: DMARC invoeren en aanscherpen.
Controleer iedere verzendroute
Controleer de gepubliceerde DNS-waarden. Verstuur daarna vanuit iedere geïnventariseerde dienst een test naar een extern adres dat je kunt controleren. Bekijk in het ontvangen bericht de volledige berichtkoppen en de resultaten onder Authentication-Results. Laat beoordelen of DMARC slaagt voor jouw zichtbare afzenderdomein. Een correcte DNS-regel alleen bewijst nog niet dat een dienst goed verzendt. Microsoft: verificatieresultaten begrijpen.
Veelvoorkomende problemen
spf=permerror: controleer dubbele SPF-records en de opzoeklimiet.dkim=none: de dienst heeft mogelijk niet ondertekend; controleer ook de activering bij de verzender.dmarc=fail: laat alignment controleren, ook wanneer ergens SPF of DKIM slaagt.
Deze meldingen vragen controle van het ontvangen bericht en de verzendende dienst. Microsoft: verificatiefouten onderzoeken.
Vraag Nolex om hulp met je domein, verzendende diensten, testtijdstip en foutresultaten. Deel geen wachtwoorden en stuur volledige berichtkoppen alleen via het afgesproken supportkanaal.